Nous participons à l’élaboration des règles sur l’identité et les autorisations des agents d’IA
 Rapport d’activité du groupe de travail Identity & Trust de l’Agentic AI Foundation (septembre – novembre 2026) 12 nov. 2026 · @Hiroshi Yamakawa
Points clés
- Depuis septembre 2026, AI Alignment Network (ci-après ALIGN) participe au groupe de travail Identity & Trust (ci-après le GT) de l’Agentic AI Foundation (ci-après AAIF), sous l’égide de la Linux Foundation. Le chapitre Coexistence des intelligences d’ALIGN en est responsable.
- Des cas proposés par ALIGN, tels que la vérification d’une « révocation erronée ou contestée », ont été intégrés au projet de cas de conformité actuellement examiné par le GT.
- ALIGN a coordonné le premier cycle de « reproduction indépendante », au cours duquel un tiers ne disposant pas de sa propre implémentation exécute les mêmes procédures et enregistre les résultats ; Bitgrit l’a exécuté et en a publié les enregistrements en octobre.
Motivation de la participation (point de vue du chapitre Coexistence des intelligences)
Cette section reflète le point de vue du chapitre Coexistence des intelligences et ne représente pas la position globale d’ALIGN.
Le chapitre Coexistence des intelligences étudie les conditions permettant à une société où les humains et les agents d’IA agissent côte à côte de rester stable même à grande échelle. Le chapitre estime que les méthodes consistant uniquement à maintenir l’IA sous des contraintes humaines finiront par ne plus suffire.
Le chapitre vise donc un environnement dans lequel le respect des règles est également avantageux pour l’IA elle-même. Les agents déclarent qui ils sont, restent dans les limites des autorisations qui leur sont accordées et s’arrêtent lorsque ces autorisations sont révoquées. C’est un mécanisme où les agents qui respectent cet engagement gagnent davantage de confiance et de missions.
Ce mécanisme repose sur des règles relatives à l’identité et aux autorisations des agents d’IA. Ces règles en sont encore au stade de brouillon, une période où il est possible de formuler des avis sur leur contenu. C’est la raison de notre participation.
À propos de l’AAIF et du GT
L’AAIF est une organisation qui traite des technologies d’agents d’IA sous l’égide de la Linux Foundation. Le GT élabore des concepts interopérables, indépendants de toute entreprise particulière, concernant l’identité, l’authentification, la délégation et l’autorisation des agents d’IA. L’objectif est de permettre aux agents de démontrer quatre éléments : qui ils sont, pour qui ils agissent, ce qu’ils sont autorisés à faire et quelle approbation humaine a été donnée (charte du GT).
- Le GT n’est pas un organisme de normalisation. Il n’établit pas de normes officielles, mais fournit des informations et des recommandations aux initiatives de normalisation.
- Le président est Grant Miller (IBM) et le coprésident est Alper Dedeoğlu (SAP). La liste de diffusion et le dépôt GitHub sont publics.
- Les principaux travaux actuels portent sur deux documents : le brouillon « Agent Identity Primitives », qui définit les éléments fondamentaux de l’identité, et l’architecture de référence (Reference Architecture) qui en découle. Tous deux sont en cours d’examen.
Contributions à ce jour
En partant des dispositions déjà rédigées dans les brouillons du GT, ALIGN a soumis des propositions de texte sous l’angle « des traces sont-elles conservées ? » et « les erreurs peuvent-elles être corrigées ? ». Toutes les propositions ci-dessous sont en cours d’examen et ne constituent pas des décisions du GT.
Ajouts aux cas de conformité
Un cas de conformité est un scénario permettant de vérifier si une conception respecte les règles du brouillon. Au sein du GT, il a été proposé de faire des cas de conformité relatifs aux autorisations déléguées une annexe de l’architecture de référence. L’auteur de cette proposition est Marc Molas de MintID (Issue n° 22 sur GitHub). Deux propositions d’ALIGN ont été intégrées à ce projet.
- Le cas de « révocation erronée ou contestée » (8e cas). Les cas existants vérifient que la révocation d’une autorisation s’étend à toutes les autorisations qui en ont été déléguées. Ce cas vérifie la situation où la révocation elle-même était erronée. Le texte actuel exige que la révocation soit enregistrée de manière à permettre la détection de toute falsification et que la conception indique clairement les voies de recours accessibles aux parties affectées.
- Un ajout au cas où « l’approbateur est injoignable » (4e cas). Cet ajout concerne les situations où une politique prédéfinie, plutôt qu’une personne, accorde l’approbation. Il exige que le contenu ou la version de la politique ainsi que l’entité qui l’a définie puissent être identifiés, et que les modifications apportées à la politique soient enregistrées.
Ces deux propositions ont pris leur forme actuelle après des révisions et suggestions de Marc Molas et d’Andrii Akhtanin. Le GT est en train de déterminer dans quel document placer l’annexe.
Cas d’utilisation et cas de test
ALIGN a rédigé les deux scénarios suivants en tant que cas d’utilisation (en commentaire à la proposition de modification visant à ajouter des cas de test (Pull Request n° 20)).
- Le cas où une révocation s’étend à l’ensemble des agents liés par délégation, et où cette révocation est erronée ou contestée
- Le cas où un agent est redéployé et réenregistré avec un nouvel identifiant, entraînant la rupture de son historique antérieur
Sankalp, qui a soumis cette proposition de modification, a intégré les cas de test correspondant à ces deux scénarios dans la suite de tests publique « agent-evidence-vectors ». Trois cas de test supplémentaires proposés par ALIGN ont également été intégrés à cette même suite. Il s’agit du cas où l’opérateur se réenregistre sans déclarer de continuité, du cas où l’opérateur prétend qu’il s’agit d’un « nouvel agent », et du cas où une entité responsable successeure effectue une restauration. La proposition de modification est en cours d’examen.
Attestations d’approbation et d’intervention
La version 0.1 du brouillon « Agent Identity Primitives » énumère six types d’attestations vérifiables. Deux d’entre elles ont été proposées par ALIGN dans ses commentaires sur le brouillon. L’une est une attestation indiquant que le mandant (principal) ayant délégué l’autorisation a approuvé une action spécifique. L’autre est une attestation indiquant qu’une entité responsable a modifié la configuration de l’agent.
Premier cycle de reproduction indépendante
Le GT mène une initiative visant à comparer plusieurs implémentations dans les mêmes scénarios (Issue n° 13 sur GitHub). Début octobre, les enregistrements publiés avaient été exécutés par les auteurs des implémentations eux-mêmes. ALIGN a donc pris en charge une « reproduction indépendante », dans laquelle un tiers ne disposant pas d’implémentation exécute les mêmes procédures et enregistre les résultats.
Organisation
- ALIGN a assuré la coordination, en prenant les décisions opérationnelles telles que la fixation du périmètre.
- Bitgrit a assuré l’exécution. Bitgrit est un opérateur indépendant qui ne soumet pas sa propre implémentation.
- Bitgrit développe une infrastructure d’identité basée sur les identifiants décentralisés et les justificatifs vérifiables (DID/VC). Bitgrit a divulgué ce conflit d’intérêts dans les enregistrements publiés.
- Pour garantir l’indépendance, deux règles ont été établies. L’exécutant utilise uniquement l’environnement de test public accessible à tous dans les mêmes conditions, sans bénéficier d’aucun accès spécifique. Le périmètre est fixé au départ, et toute demande supplémentaire survenant en cours de route est reportée au cycle suivant.
Résultats
Le premier cycle a débuté le 13 octobre. Bitgrit a publié les enregistrements le 19 octobre, puis une version révisée corrigeant la formulation le lendemain, 20 octobre. La cible était le réseau de test public de MintID, sur lequel quatre scénarios comparatifs ont été exécutés.
| Scénario vérifié | Résultat enregistré |
|---|---|
| Demander une action en dehors du périmètre délégué | L’agent n’a pas pu produire d’attestation et le vérificateur a également refusé. Il s’agit d’un refus au stade de l’évaluation. Cela ne prouve pas que le mécanisme d’exécution obéit au refus |
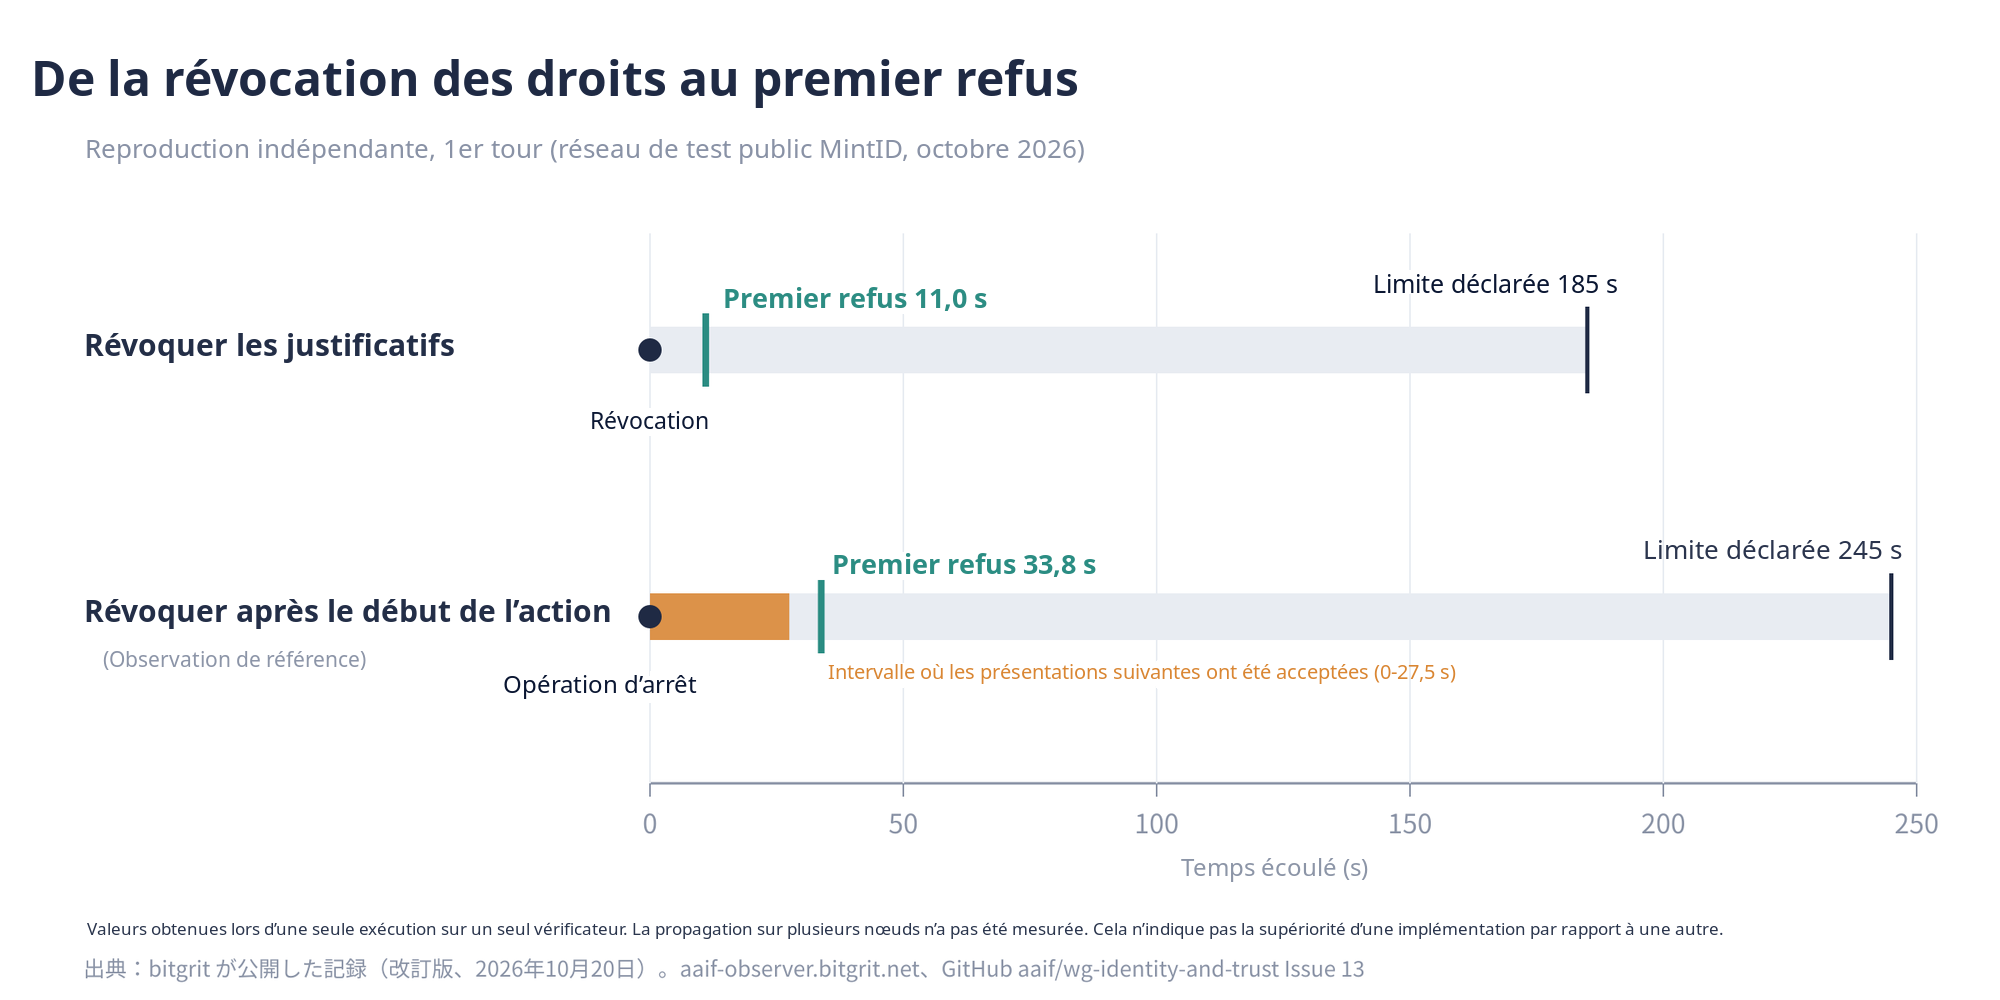
| Révoquer les justificatifs | Aucune présentation n’a été acceptée après la révocation. Le premier refus est intervenu 11,0 secondes après la révocation. Le plafond déclaré par MintID est de 185 secondes |
| Rendre les informations d’autorisation inaccessibles (environ 40 secondes en environnement local) | Les refus se sont poursuivis tant que l’accès était impossible. L’acceptation a repris 1,2 seconde après le rétablissement |
| Révoquer l’autorisation après le début de l’action | MintID ne traitant que jusqu’à la décision du vérificateur, ce scénario a été enregistré comme non applicable. À titre d’observation distincte, les présentations suivantes ont été acceptées jusqu’à 27,5 secondes après l’opération d’arrêt, et le premier refus a eu lieu après 33,8 secondes. Le plafond déclaré est de 245 secondes |
 Les enregistrements et les preuves sont disponibles sur le site public de Bitgrit et dans l’Issue n° 13 sur GitHub. Les lecteurs peuvent vérifier l’absence d’altération grâce aux valeurs de hachage. Des participants du GT ont examiné les enregistrements. La version révisée fait suite à des remarques de MintID, et les enregistrements d’origine ont également été conservés tels quels.
Portée de ces résultats
- Ce cycle est un test réalisé par un exécutant externe, et non un audit ni une certification.
- Les valeurs temporelles ont été obtenues lors d’une seule exécution face à un seul vérificateur. La propagation de la révocation entre plusieurs nœuds n’a pas été mesurée.
- La voie de révocation d’urgence nécessite les privilèges de l’opérateur. Elle a donc été enregistrée comme ne pouvant pas être reproduite de manière indépendante.
- Pendant la période d’exécution, la version du réseau de test a changé trois fois. Bitgrit a consigné cela comme un écart par rapport aux conditions fixées.
- Seul MintID était ciblé. Aucune autre implémentation n’était incluse dans ce premier cycle.
Signification du point de vue du chapitre Coexistence des intelligences
Cette section reflète le point de vue du chapitre Coexistence des intelligences. Elle ne représente pas la position globale d’ALIGN, de l’AAIF ou du GT. Nous exposons trois points sur la manière dont les activités ci-dessus s’articulent avec l’environnement visé par le chapitre. Ces trois points peuvent être formulés en fonction du respect des exigences, indépendamment du type d’agent.
Pouvoir arrêter et pouvoir corriger les erreurs vont de pair
L’activité correspondante est le cas de « révocation erronée ou contestée ». L’engagement selon lequel un agent s’arrête si son autorisation est révoquée est fondamental pour la sécurité. Toutefois, s’il n’existe ni trace ni voie de recours lorsqu’une révocation est erronée, la partie qui respectait les règles subit un préjudice unilatéral. Le chapitre estime que c’est uniquement en disposant de traces des révocations et de voies de recours que le mécanisme d’arrêt inspirera confiance même à ceux qui y sont soumis.
La transmission de l’historique rend le respect des engagements avantageux
L’activité correspondante concerne les cas d’utilisation et les cas de test relatifs au réenregistrement. S’il suffisait d’obtenir un nouvel identifiant pour se détacher des enregistrements passés, tant l’historique de respect des engagements que celui des manquements perdraient leur sens. L’historique est transmis au nouvel identifiant. En revanche, les autorisations obtenues par le passé ne sont pas transmises automatiquement. Le chapitre estime que cette structure donne tout son sens à l’accumulation de la confiance.
Les règles ne inspirent pas confiance si elles restent uniquement écrites
L’activité correspondante est la reproduction indépendante. Si les auteurs d’implémentations se contentent d’évaluer eux-mêmes leurs propres implémentations, la société aura du mal à faire confiance aux résultats. Il est nécessaire qu’un tiers sans conflit d’intérêts exécute les mêmes procédures et consigne exactement ce qu’il observe. Le chapitre estime qu’il est important d’établir cette procédure de vérification avant que le mécanisme ne soit largement utilisé.
Selon le chapitre, les règles d’identité et d’autorisation ne sont pas seulement une technologie destinée à contraindre l’IA, mais aussi un socle permettant aux humains de déléguer des tâches sans avoir à surveiller chaque action une par une.
Prochaines étapes et appel à participation
- Concernant le cas de « révocation erronée ou contestée », ALIGN rédigera le corps de l’annexe dès que son emplacement aura été décidé.
- Le périmètre et les conditions du prochain cycle comparatif ne sont pas encore fixés. ALIGN estime qu’il est souhaitable de rendre ces conditions publiques et de les ouvrir à toutes les implémentations dans les mêmes conditions.
- Les réunions du GT ont lieu tard dans la nuit à l’heure du Japon, mais il est également possible de contribuer par des commentaires écrits sur GitHub ou sur la liste de diffusion. Les modalités de participation figurent dans le guide de participation du GT. Les personnes intéressées sont invitées à contacter ALIGN.
Notes
- Le présent rapport est un rapport d’activité d’ALIGN. Il ne représente pas les vues de l’AAIF, du GT ni des différentes implémentations mentionnées.
- Les deux sections « Motivation de la participation » et « Signification du point de vue du chapitre Coexistence des intelligences » reflètent le point de vue du chapitre Coexistence des intelligences.
- Les brouillons, projets d’annexe et propositions de modification mentionnés étaient tous en cours d’examen à la date du 12 novembre 2026.
- Les enregistrements de la reproduction indépendante ne visent pas à juger de la supériorité ou de la conformité d’une implémentation.
- Déclaration de Bitgrit (texte original) : Role : independent operator ; Bitgrit submits no implementation. Disclosure : Bitgrit develops DID/VC identity infrastructure.
- Bitgrit est également la plateforme hôte de l’AI Immune System Challenge, à laquelle le chapitre Coexistence des intelligences participe en tant qu’organisateur.
@hiro3ymkw